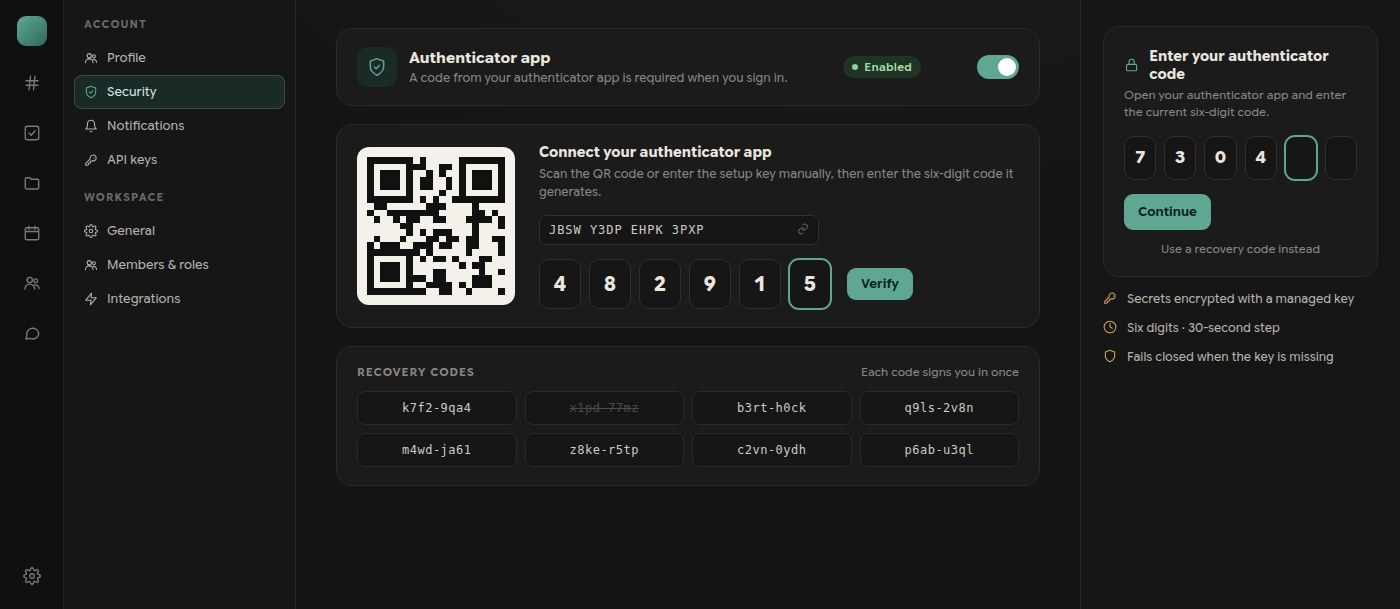
Les comptes Polybase peuvent désormais être protégés par une seconde étape. Activez la connexion en deux étapes dans les paramètres de sécurité de votre compte, scannez un code QR avec n’importe quelle application d’authentification et conservez les codes de récupération à usage unique, affichés une seule fois lors de la configuration. Ensuite, après votre première étape de connexion, vous saisissez le code de votre application avant d’entrer. La connexion par mot de passe, par lien magique ou par compte d’entreprise reste la première étape.
Il n’y a pas de raccourci. Un mot de passe associé à un code reçu par e-mail n’est pas accepté comme seconde étape pour un compte protégé, un code ne peut pas servir deux fois, et les codes de récupération ne peuvent plus jamais être relus après la configuration.
Les secrets à l’origine des codes sont stockés chiffrés sur votre propre déploiement. S’ils ne peuvent pas être lus, la connexion reste bloquée au lieu de désactiver la protection en silence.
- Connexion en deux étapes facultative avec n’importe quelle application d’authentification
- Codes de récupération à usage unique, affichés une seule fois lors de la configuration
- Seconde étape exigée avant que quiconque n’entre
- Secrets stockés chiffrés sur votre propre déploiement
- La protection ne se désactive jamais en silence