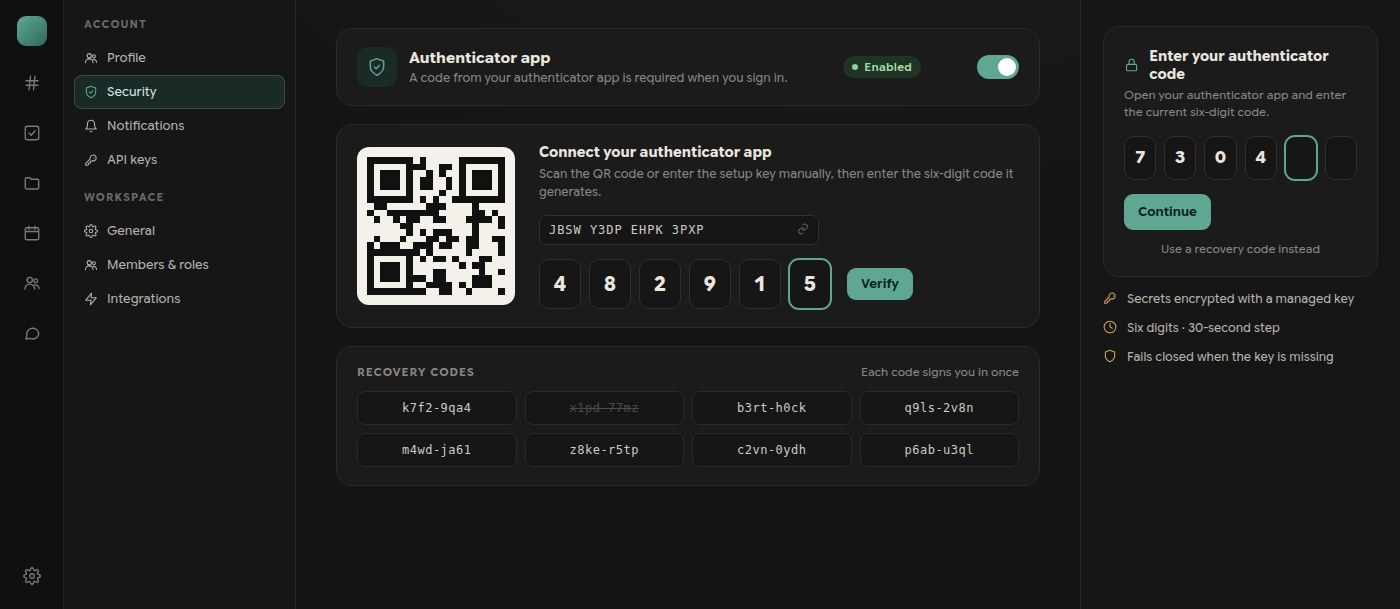
Polybase-Konten lassen sich jetzt mit einem zweiten Faktor schützen. Aktivieren Sie die Multi-Faktor-Authentifizierung in den Sicherheitseinstellungen des Kontos, scannen Sie einen QR-Code mit einer beliebigen Authenticator-App, die das Standardprofil mit sechs Ziffern und 30 Sekunden beherrscht, und bewahren Sie die einmaligen Wiederherstellungscodes auf, die nur bei der Einrichtung angezeigt werden. Von da an muss ein registriertes Konto den zweiten Faktor abschließen, bevor ein Sitzungstoken ausgestellt wird; Passwort, Magic-Link und künftige OAuth-Anmeldungen bleiben der erste Faktor.
Das Design lässt keine Abkürzungen zu. Passwort plus E-Mail-Code wird für ein registriertes Konto nicht als zweiter Faktor akzeptiert, wiederverwendete Codes werden abgewiesen, Wiederherstellungscodes werden als schlüsselgebundene Hashes gespeichert und sind nie wieder auslesbar, und die Prüfung erlaubt nur ein enges Zeitfenster für Uhrenabweichungen.
Wie alles in Polybase bleibt MFA in Ihrem Deployment. Beim ersten Start erzeugt der Server einen zufälligen Hauptschlüssel und legt ihn mit Nur-Eigentümer-Rechten im Datenverzeichnis ab; er verschlüsselt TOTP-Geheimnisse im Ruhezustand, wandert mit vollständigen Backups mit und wird nie in Images, Versionskontrolle oder Mandanten-Exporte kopiert. Fehlt der Schlüssel oder kann er gespeicherte Faktoren nicht entschlüsseln, verweigert der Server den Start, statt den Schutz still abzuschalten.
- Optionales TOTP mit jeder Standard-Authenticator-App
- Einmalige Wiederherstellungscodes, einmal angezeigt und als Hashes gespeichert
- Zweiter Faktor wird vor jedem Sitzungstoken erzwungen
- Verwalteter Verschlüsselungsschlüssel im eigenen Datenverzeichnis
- Fail-closed, wenn der Schlüssel fehlt oder Faktoren nicht entschlüsselt werden können